Moins d’effort opérationnel
Inventaire, priorisation et investigation au même endroit : moins d’heures à croiser tableurs et journaux.
un produit 33TS — conçu par des spécialistes de la réponse aux incidents
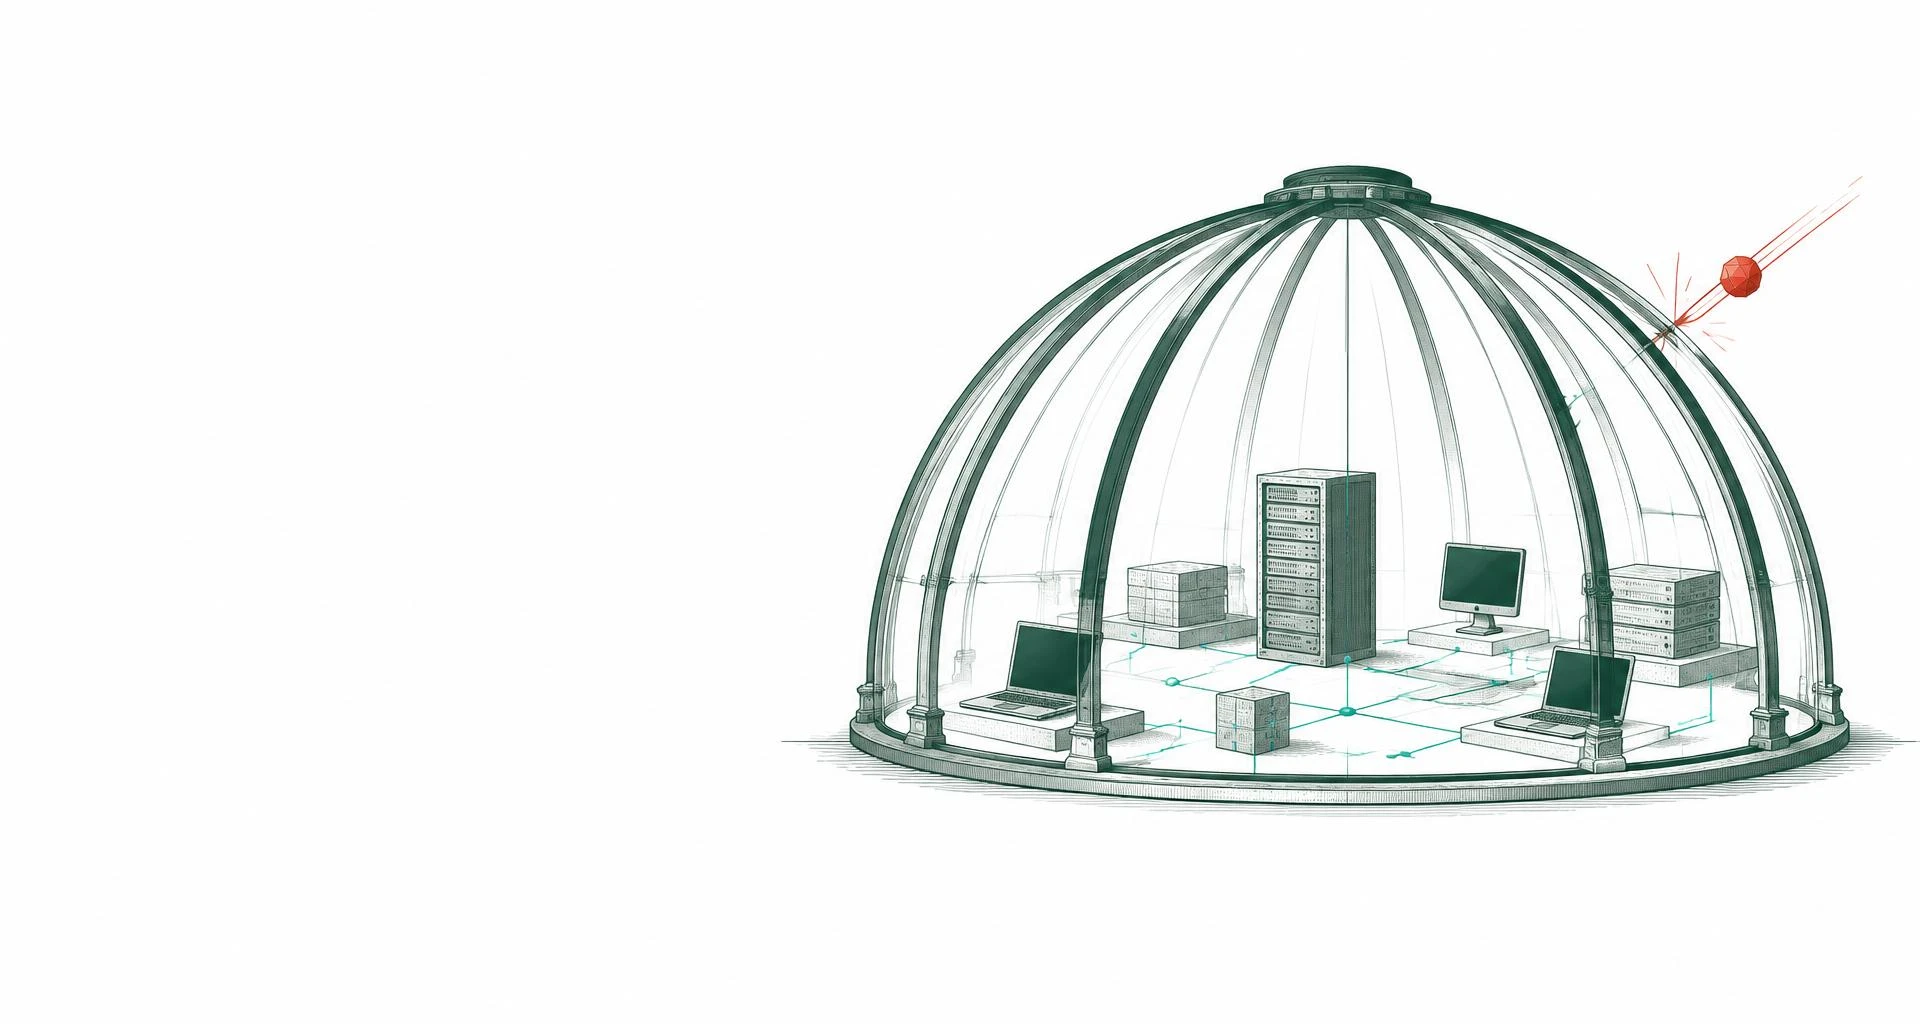
EDR · GESTION DES VULNÉRABILITÉS · ZTNA
Identifiez les vulnérabilités, enquêtez sur les menaces et contrôlez qui accède à vos systèmes. EDR, gestion des vulnérabilités et Zero Trust dans un seul agent.
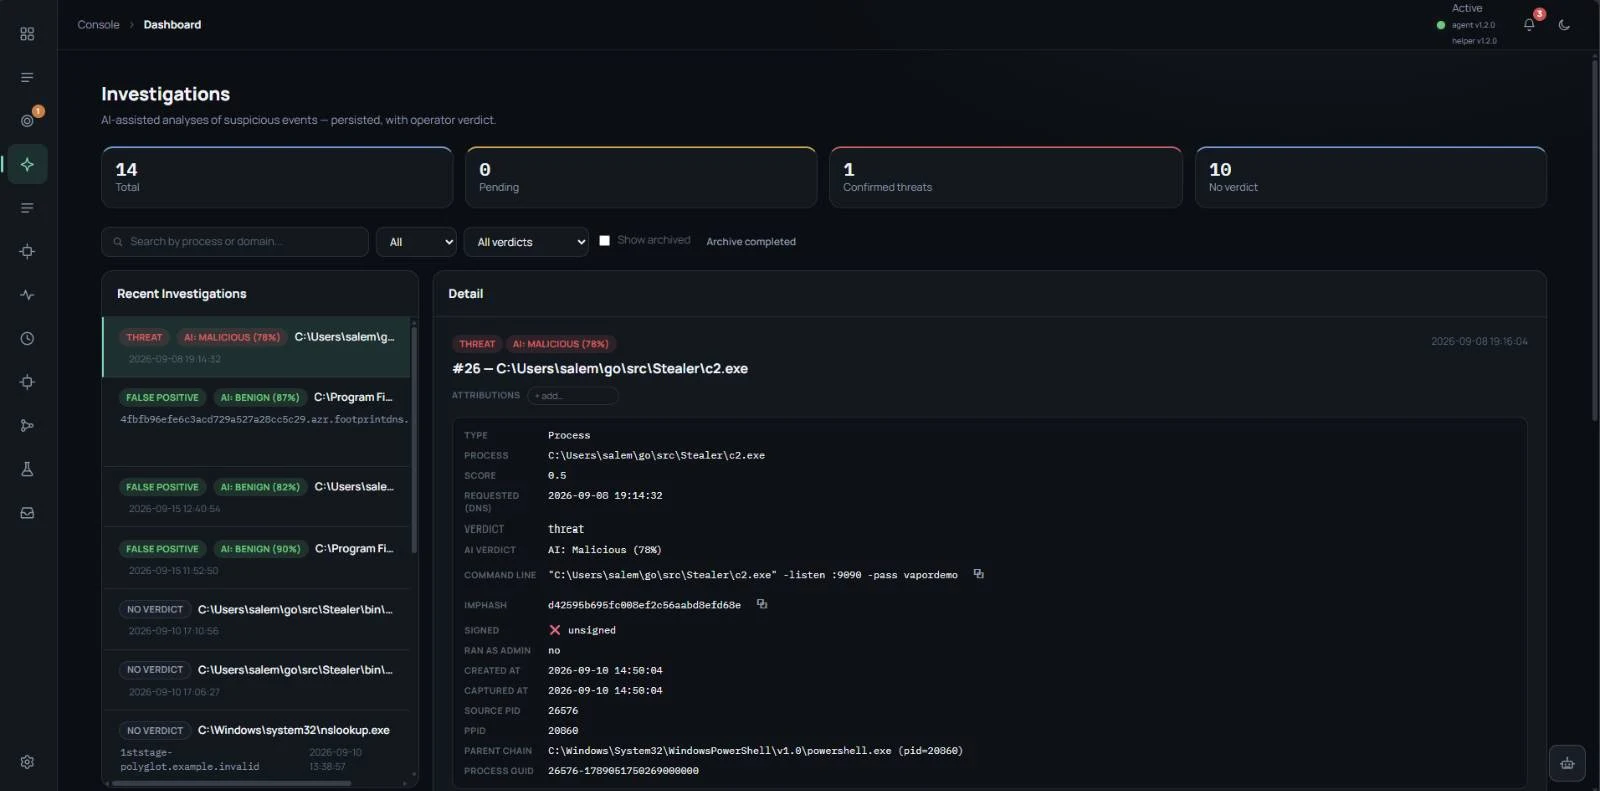
L’IA enquête. Vous choisissez : approbation humaine ou pilote automatique.
POUR LES ÉQUIPES IT ET SÉCURITÉ · À PARTIR DE 25 TERMINAUX
EXPOSITION
MENACES
ACCÈS
01 / VISIBILITÉ
Priorisez les failles qui comptent.
02 / RÉPONSE
Des preuves avant d’agir.
03 / ACCÈS
Uniquement la ressource autorisée.
Une faille dans le scanner. Une alerte dans l’EDR. Une connexion via le VPN. Lorsque les signaux sont séparés, votre équipe doit reconstituer les faits. dome rassemble ce contexte pour éclairer les décisions.
EDR
Scanner de vulnérabilités
Patch / RMM
VPN / ZTNA
Inventaire
Feuille de calcul de conformité
RÉSULTATS MÉTIER
Au final, une entreprise ne veut pas acheter un EDR ou un ZTNA. Elle veut réduire les risques, maintenir l’activité et justifier l’investissement. dome relie la technologie à ce résultat.
Inventaire, priorisation et investigation au même endroit : moins d’heures à croiser tableurs et journaux.
L’IA corrèle les signaux et présente des preuves ; les décisions prennent des minutes, pas des jours.
Un agent et une console au lieu de plusieurs outils, avec un coût par terminal clair.
Écarts, preuves et rapports d’audit prêts à présenter les résultats à la direction.
01 / LA PLATEFORME
EDR, gestion des vulnérabilités et Zero Trust réunis dans un seul agent. Moins de contexte perdu entre les outils.
Gestion de l’exposition et des vulnérabilités
Identifiez les machines présentant des failles et les corrections prioritaires. EOL désigne la fin du support de l’éditeur ; un correctif est une mise à jour qui corrige la faille.
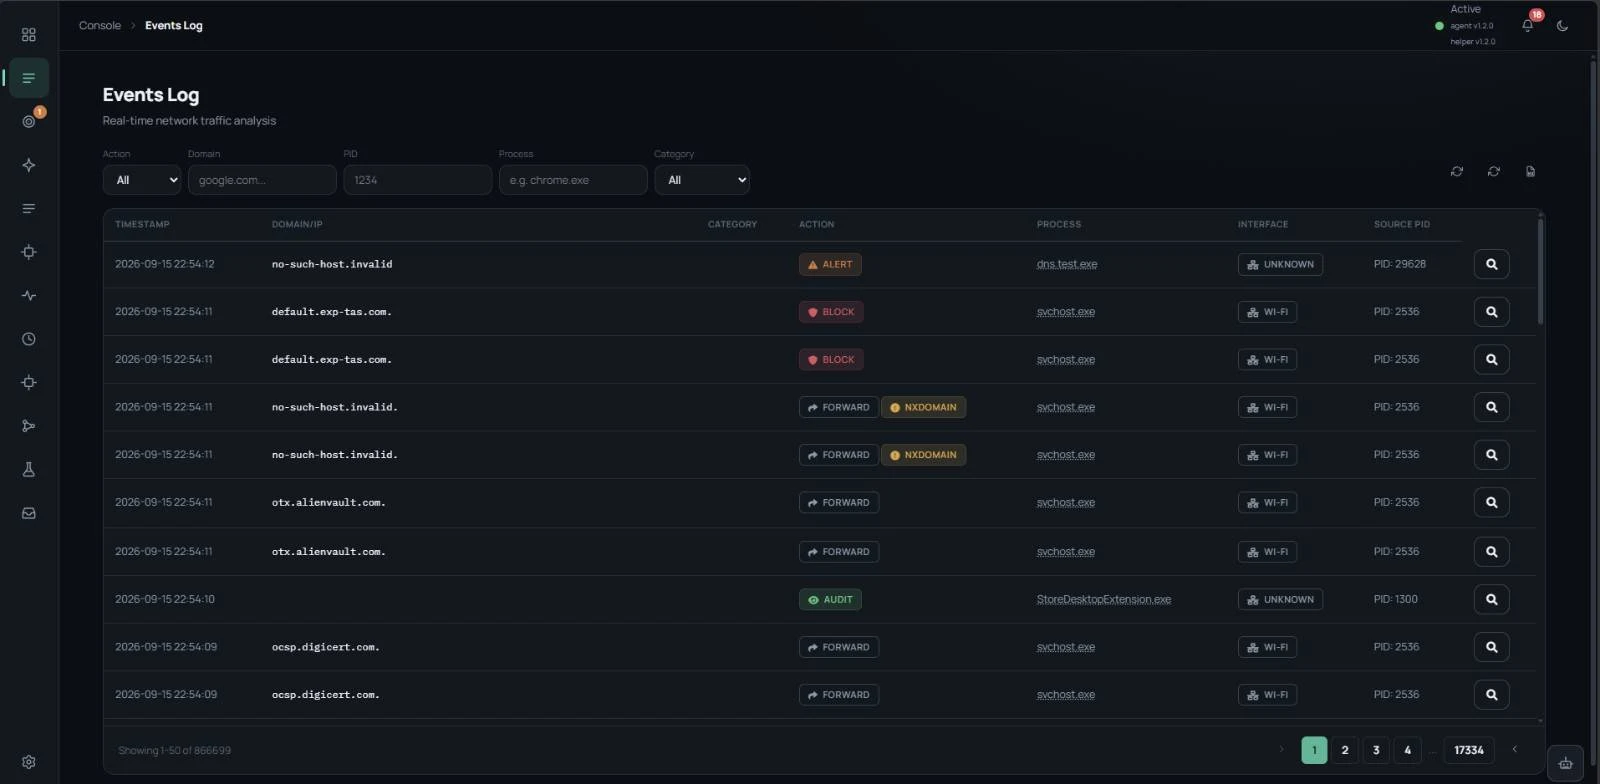
EDR + investigation par IA
Repérez les signes d’intrusion, rassemblez les preuves et obtenez une réponse recommandée. Vous choisissez si chaque action attend une approbation ou s’exécute immédiatement.
ZTNA natif
Accordez uniquement l’accès au système autorisé à une personne vérifiée sur une machine sécurisée. Si la machine n’est plus sûre, l’accès est bloqué.
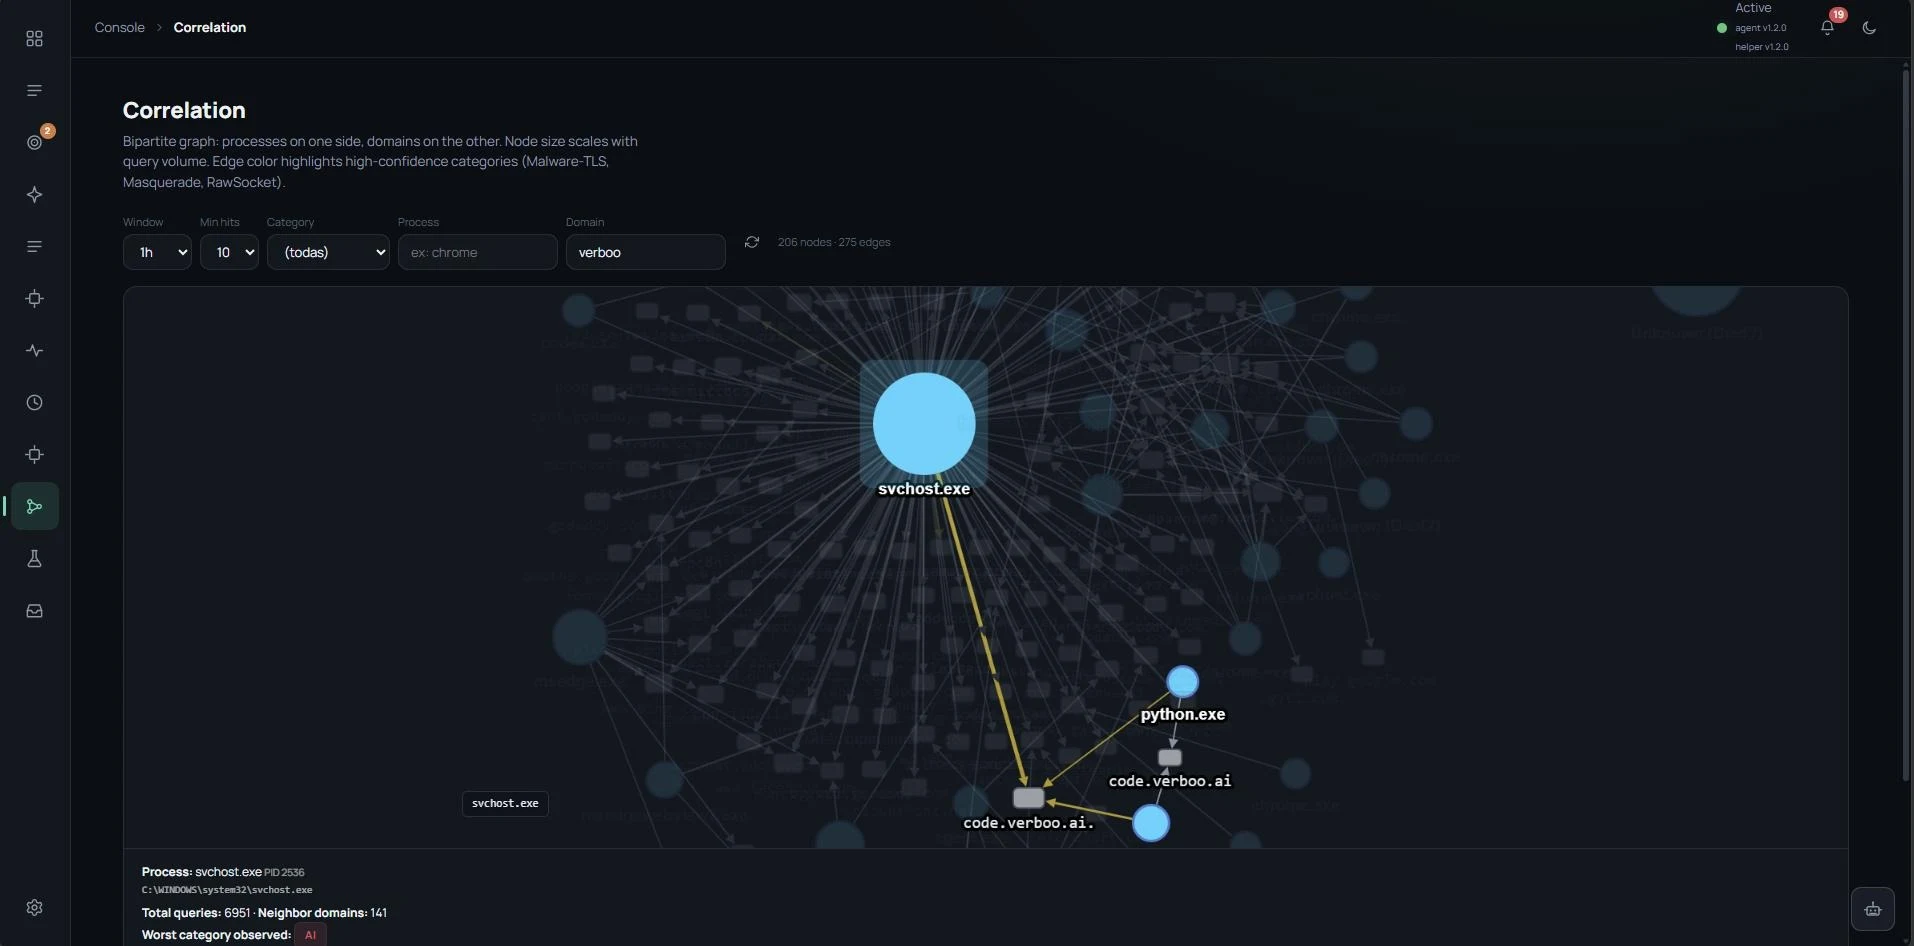
Preuves pour l’audit, piste immuable et risque financier avec FAIR / ROSI. La vision technique, traduite pour éclairer les décisions.
D’une faille au rétablissement de l’accès, avec le contexte et le niveau d’autonomie que vous définissez.
Vulnérabilité détectée
Une attaque tente de l’exploiter
dome détecte ; l’IA explique
Vous approuvez (ou le pilote automatique agit)
Machine isolée ; ZTNA révoqué
Correctif appliqué
Accès rétabli
Rapport d’audit
03 / UN AGENT VS. OUTILS SÉPARÉS
Protection, vulnérabilités, correctifs et accès s’achètent souvent séparément. Voyez la différence au quotidien pour votre équipe.
dome · Un agent pour la protection, les vulnérabilités, les correctifs et l’accès.
Séparés · Un agent par outil, chacun avec son installation, ses mises à jour et ses conflits.
Gain · Déploiement plus simple et moins de charge sur les postes.
dome · Un seul écran pour l’inventaire, les alertes, les failles et les accès.
Séparés · Une console par éditeur ; l’équipe recoupe les données à la main.
Gain · Moins de temps à changer d’écran et à reconstituer le contexte.
dome · Détection, enquête IA et correction dans un même flux.
Séparés · L’alerte naît dans un outil, le correctif dans un autre, l’accès dans un troisième.
Gain · Réponse plus rapide, sans transférer le dossier entre systèmes.
dome · Validation humaine ou pilote automatique, au choix du client.
Séparés · Des règles d’automatisation différentes dans chaque outil.
Gain · Une seule politique, chaque décision étant journalisée.
dome · Un contrat, tarif par endpoint.
Séparés · Plusieurs contrats, renouvellements et modèles de facturation.
Gain · Un budget prévisible et plus facile à justifier.
dome · Preuves de protection, de correction et d’accès au même endroit.
Séparés · Rapports exportés de chaque système et consolidés à la main.
Gain · Des comptes à rendre prêts pour la direction et les auditeurs.
Comparaison de fonctions, pas de performances. Les gains dépendent de l’environnement et du plan ; l’accès zero trust est inclus dans le plan Complete.
GOUVERNANCE DE L’IA
Dans un environnement d’entreprise, une automatisation mal exécutée peut être aussi grave qu’un incident. C’est pourquoi dome explicite qui décide quoi — et consigne chaque étape.
Elle enquête, corrèle les signaux, priorise les vulnérabilités et recommande des réponses — toujours avec des preuves.
Chaque action de réponse attend votre approbation — ou s’exécute en pilote automatique, si vous le configurez ainsi. Par politique, par gravité, par environnement.
Chaque décision, humaine ou automatique, est consignée avec les preuves qui l’ont motivée — prête pour l’audit.
Isoler une machine n’est pas un aller simple : une fois le problème corrigé, l’accès est rétabli et l’historique conservé.
INTÉGRATIONS
Une entreprise qui a déjà investi dans la technologie ne remplacera pas tout d’un coup. dome est conçu pour fonctionner avec votre environnement — et les intégrations natives s’élargissent. Présentez-nous votre scénario.
Événements et verdicts de dome envoyés à votre SIEM pour une corrélation centrale.
Tickets ouverts avec contexte : preuves, machine affectée et action recommandée.
L’identité comme base de l’accès : groupes et comptes de l’annuaire que vous utilisez déjà.
Terminaux, serveurs et cloud sous le même inventaire et les mêmes politiques.
L’IA enquête. Vous approuvez — ou activez le pilote automatique. L’agent exécute.
L’agent détecte un comportement suspect.
L’IA corrèle les signaux : le C2 communique avec l’attaquant ; le DGA génère des domaines pour dissimuler cette communication.
Vous examinez les preuves et approuvez — ou, en pilote automatique, dome agit immédiatement.
Processus arrêté, fichier mis en quarantaine ou machine isolée.
Identité vérifiée par certificat et MFA — plusieurs preuves d’identité.
L’agent vérifie les mises à jour et la sécurité de la machine.
Connexion chiffrée uniquement vers la ressource autorisée.
Chaque connexion est consignée à des fins d’audit.
Accès à l’ERP pendant 14 jours, limité à une machine autorisée.
Posture vérifiée à chaque connexion.
L’accès expire à l’échéance prévue ou lorsque la machine n’est plus sûre.
Une CVE — une faille de sécurité identifiée publiquement — est publiée.
dome recoupe l’alerte avec l’inventaire en quelques minutes.
Machines concernées répertoriées ; correctif proposé.
Vous approuvez la remédiation.
Les machines non corrigées perdent l’accès aux systèmes sensibles jusqu’à leur correction.
Exemple d’investigation : processus non signé + connexion C2 + accès aux identifiants.
Verdict : MALVEILLANT · confiance de 95% · en attente d’approbation
SOLUTIONS PAR ENJEU
Scénarios d’utilisation illustratifs ; les résultats dépendent de l’environnement.
AVANT
Un fichier malveillant passe inaperçu ; quelques heures plus tard, la demande de rançon apparaît.
APRÈS
L’IA signale le processus et la connexion ; l’équipe approuve son arrêt avant le chiffrement. En dehors des heures de travail, le pilote automatique peut agir sans attendre.
AVANT
Des semaines à rassembler des tickets et des feuilles de calcul.
APRÈS
Les rapports regroupent les écarts et les preuves pour faciliter l’audit.
AVANT
Des heures à corréler les journaux après une demande de mot de passe inhabituelle.
APRÈS
L’IA identifie le programme, l’accès aux données du navigateur et la connexion ; vous approuvez l’isolement.
AVANT
Accès étendu au réseau et tickets liés à la lenteur du VPN.
APRÈS
Identité et posture vérifiées. Seule la base de données autorisée est accessible.
dome by 33TS / Tarifs
À partir de 25 terminaux. Choisissez votre niveau de protection.
Contrat annuel. Prix par terminal/mois.
à partir de
3,00 $US
par terminal/mois
à partir de
7,00 $US
par terminal/mois
à partir de
10,00 $US
par terminal/mois
Sur devis
dome MDR opéré par 33TS (24×7) · Conservation prolongée · Contrat de disponibilité pour la réponse aux incidents de 33TS
Minimum de 25 terminaux. Les serveurs comptent pour 2 terminaux dans Protect et Complete. Prix hors taxes.
ESTIMATION MENSUELLE
dome Complete · 100 terminaux facturables
1 000,00 $US
Estimation pour souscrire séparément l’EDR, la gestion des vulnérabilités, les correctifs et l’accès Zero Trust pour le même nombre de machines.
2 300,00 $US
Valeurs de base en USD fournies pour cette simulation : EDR US$ 15 + vulnérabilités US$3 + patch US$ 3 + ZTNA US$10 par utilisateur à distance. EDR, vulnérabilités et correctifs sont facturés par machine/mois. Ce n’est ni un devis fournisseur ni une moyenne de marché vérifiée ; l’équivalence des fonctionnalités dépend des produits souscrits.
Dans dome Complete, le ZTNA est déjà inclus par terminal, sans frais supplémentaires par utilisateur à distance.
Pas de surprise après la signature. Ce qui n’est pas dans le prix par endpoint figure ici.
Chaque ordinateur exécutant l’agent. Les serveurs comptent double dans Protect et Complete, une fois dans Essentials. Minimum de 25.
Essentials propose un essai de 30 jours. Demandez l’activation ; 33TS en confirmera les conditions.
Demandez un devis de volume à 33TS ou à un partenaire. Au-delà de 2 000 terminaux, demandez Enterprise.
Oui. Demandez un contact partenaire ou découvrez le programme de distribution.
Non. dome MDR opéré par 33TS, 24×7, est une option souscrite séparément.
Le ZTNA est inclus dans Complete par terminal. US$10 par utilisateur à distance n’est qu’une hypothèse de simulation des solutions distinctes.
dome by 33TS / Partenaires
Multitenant, facturation mensuelle à l’usage et rapports en marque blanche.
Gérez les environnements de plusieurs clients avec une vue unifiée.
Enregistrement des opportunités et marges protégées.
Réunissez détection, remédiation et accès dans une seule proposition.
Assureurs, courtiers, auditeurs et cabinets d’avocats.
Mettez les clients en relation avec une opération de sécurité de 33TS.
Des avantages croissants à chaque niveau
AuthorizedGoldPlatinumSECTEURS
Les besoins d’une chaîne de distribution diffèrent de ceux d’une institution financière ou d’un industriel. Lors de l’échange de 30 minutes, nous évaluons votre scénario spécifique.
Environnements distribués, centaines d’équipements et sites distants : visibilité et réponse rapide pour des équipes réduites.
Protection des terminaux, traçabilité, contrôle d’accès et preuves pour la conformité.
Disponibilité, protection des données et continuité des services — sans arrêter l’activité.
De nombreux tiers accèdent à l’environnement : accès temporaire, vérifié, avec expiration automatique.
GESTION ET EXPLOITATION
Ceux qui gèrent les risques doivent justifier les dépenses et montrer des résultats. dome fournit les chiffres et les rapports pour cela — et s’adapte à ceux qui servent plusieurs entreprises.
Risques, vulnérabilités, incidents et conformité dans une vue prête pour la direction.
Indicateurs de conformité aux principaux référentiels, pour l’audit et la gestion des risques.
Chaque client isolé, gestion centralisée et option marque blanche.
Délais de réponse fixés au contrat, pas des promesses vagues.
dome · un produit 33TS
Lors d’un échange de 30 minutes, découvrez la plateforme et évaluez les fonctionnalités adaptées à votre équipe.