Menos esfuerzo operativo
Inventario, priorización e investigación en un solo lugar: menos horas cruzando hojas de cálculo y registros.
un producto de 33TS — creado por especialistas en respuesta a incidentes
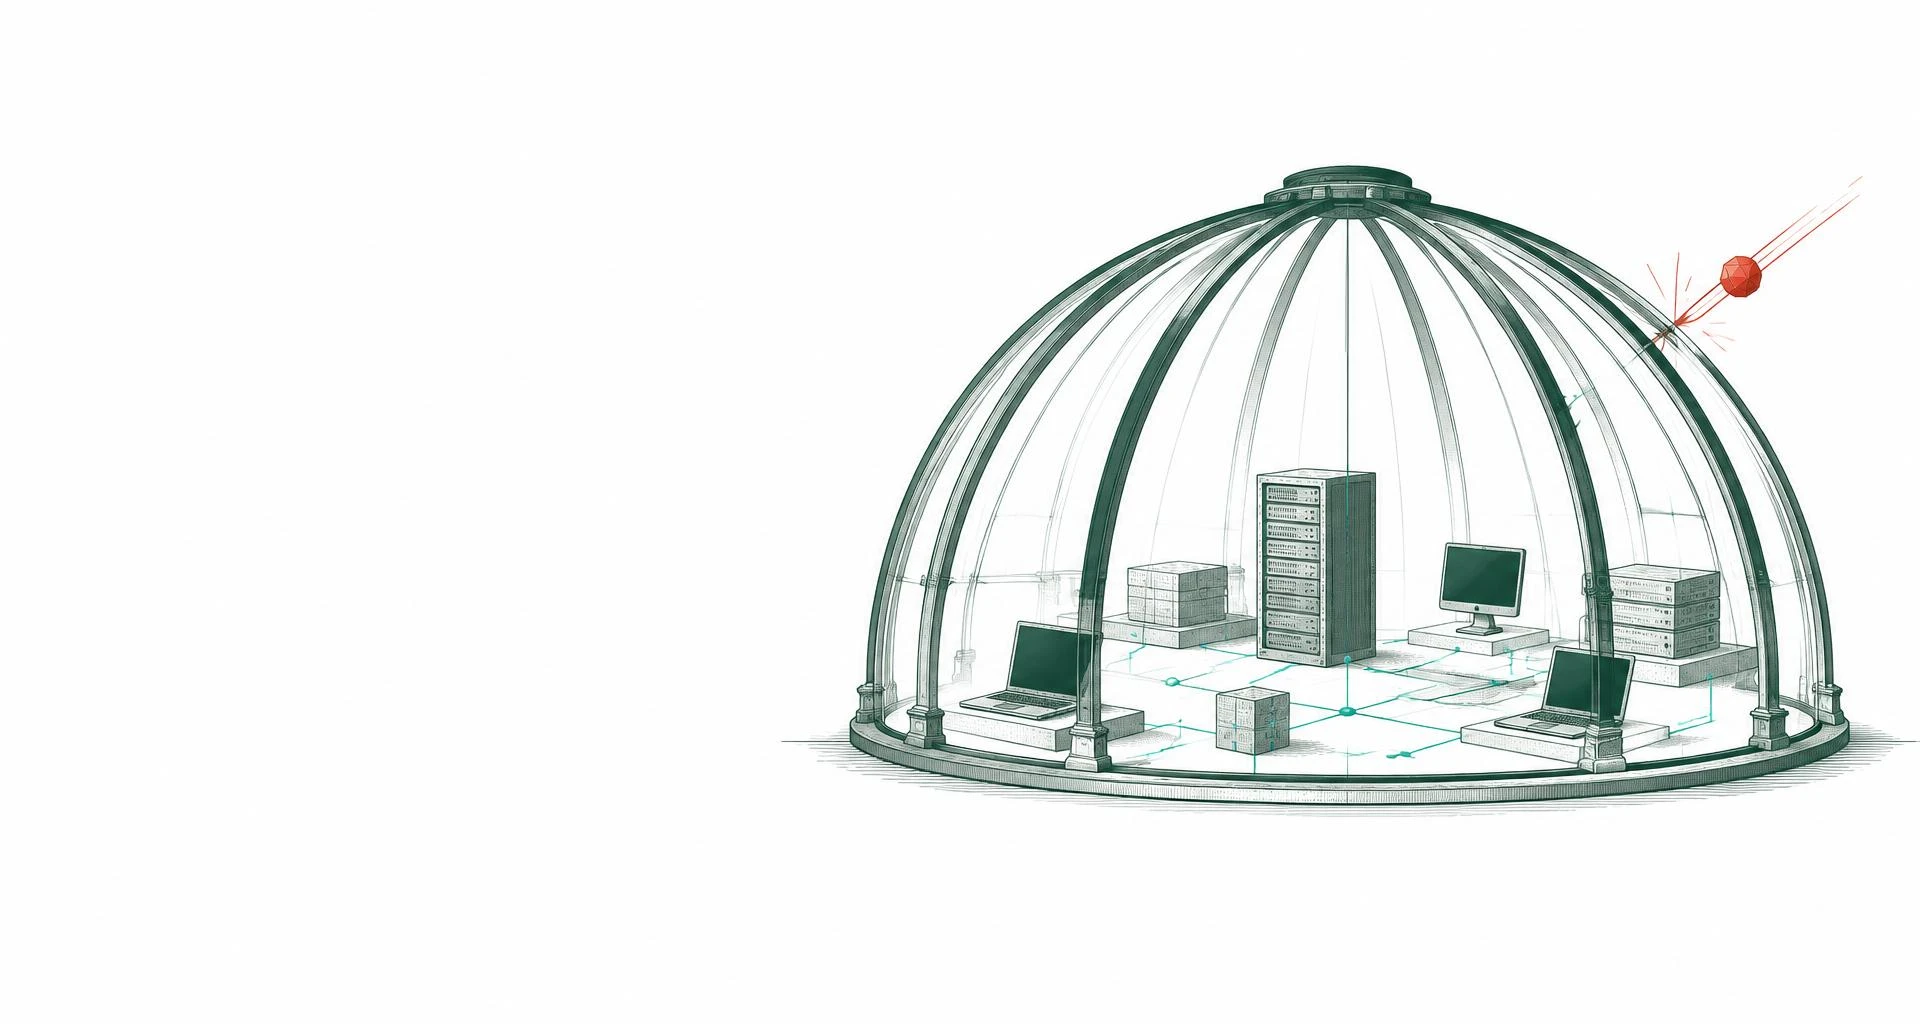
EDR · GESTIÓN DE VULNERABILIDADES · ZTNA
Identifica las vulnerabilidades, investiga amenazas y controla quién accede a tus sistemas. EDR, gestión de vulnerabilidades y confianza cero en un solo agente.
La IA investiga. Tú eliges: aprobación humana o piloto automático.
PARA EQUIPOS DE TI Y SEGURIDAD · A PARTIR DE 25 ENDPOINTS
EXPOSICIÓN
AMENAZAS
ACCESO
01 / VISIBILIDAD
Prioriza los fallos que importan.
02 / RESPUESTA
Evidencias antes de actuar.
03 / ACCESO
Solo el recurso autorizado.
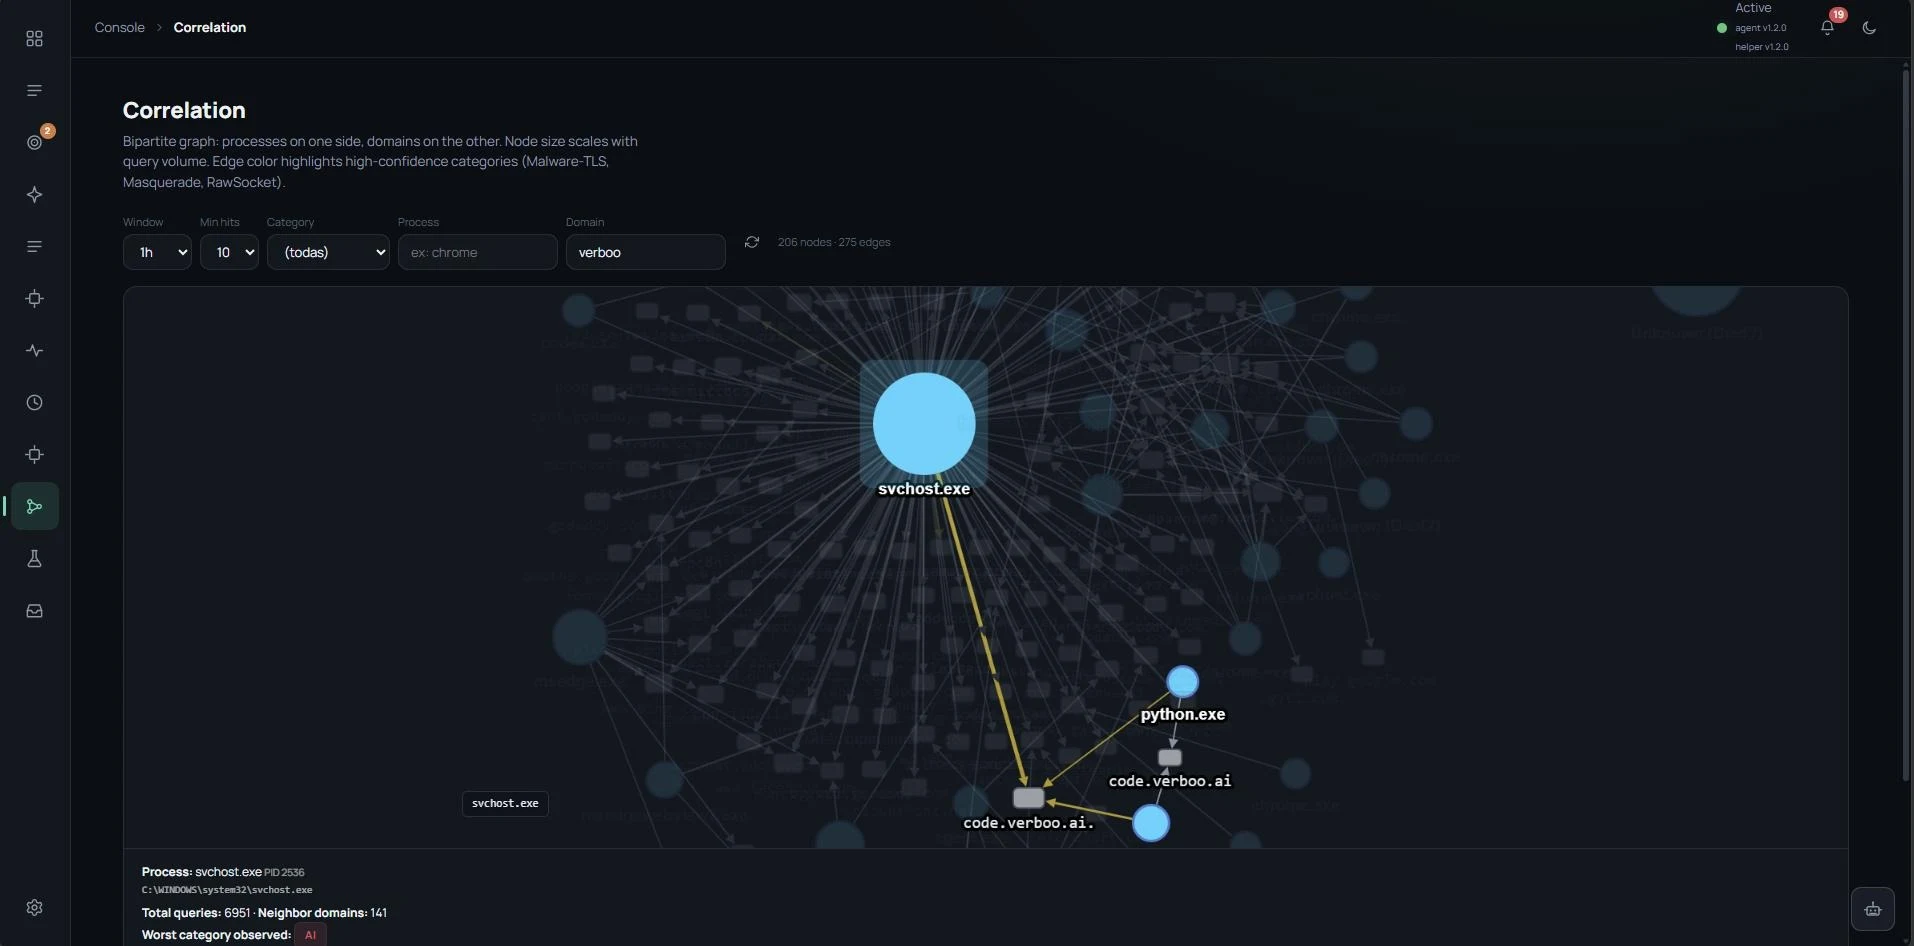
Un fallo en el escáner. Una alerta en el EDR. Una conexión por VPN. Cuando las señales están separadas, tu equipo tiene que reconstruir la historia. dome reúne ese contexto para facilitar las decisiones.
EDR
Escáner de vulnerabilidades
Patch / RMM
VPN / ZTNA
Inventario
Hoja de cálculo de cumplimiento
RESULTADOS PARA EL NEGOCIO
Al final del día, una empresa no quiere comprar un EDR o un ZTNA. Quiere reducir riesgos, mantener la operación funcionando y justificar la inversión. dome conecta la tecnología con ese resultado.
Inventario, priorización e investigación en un solo lugar: menos horas cruzando hojas de cálculo y registros.
La IA correlaciona señales y presenta evidencias; las decisiones toman minutos, no días.
Un agente y una consola en lugar de varias herramientas, con un costo por endpoint claro.
Brechas, evidencias e informes de auditoría listos para mostrar resultados a la dirección.
01 / LA PLATAFORMA
EDR, gestión de vulnerabilidades y confianza cero conectados en un solo agente. Menos contexto perdido entre herramientas.
Gestión de la exposición y las vulnerabilidades
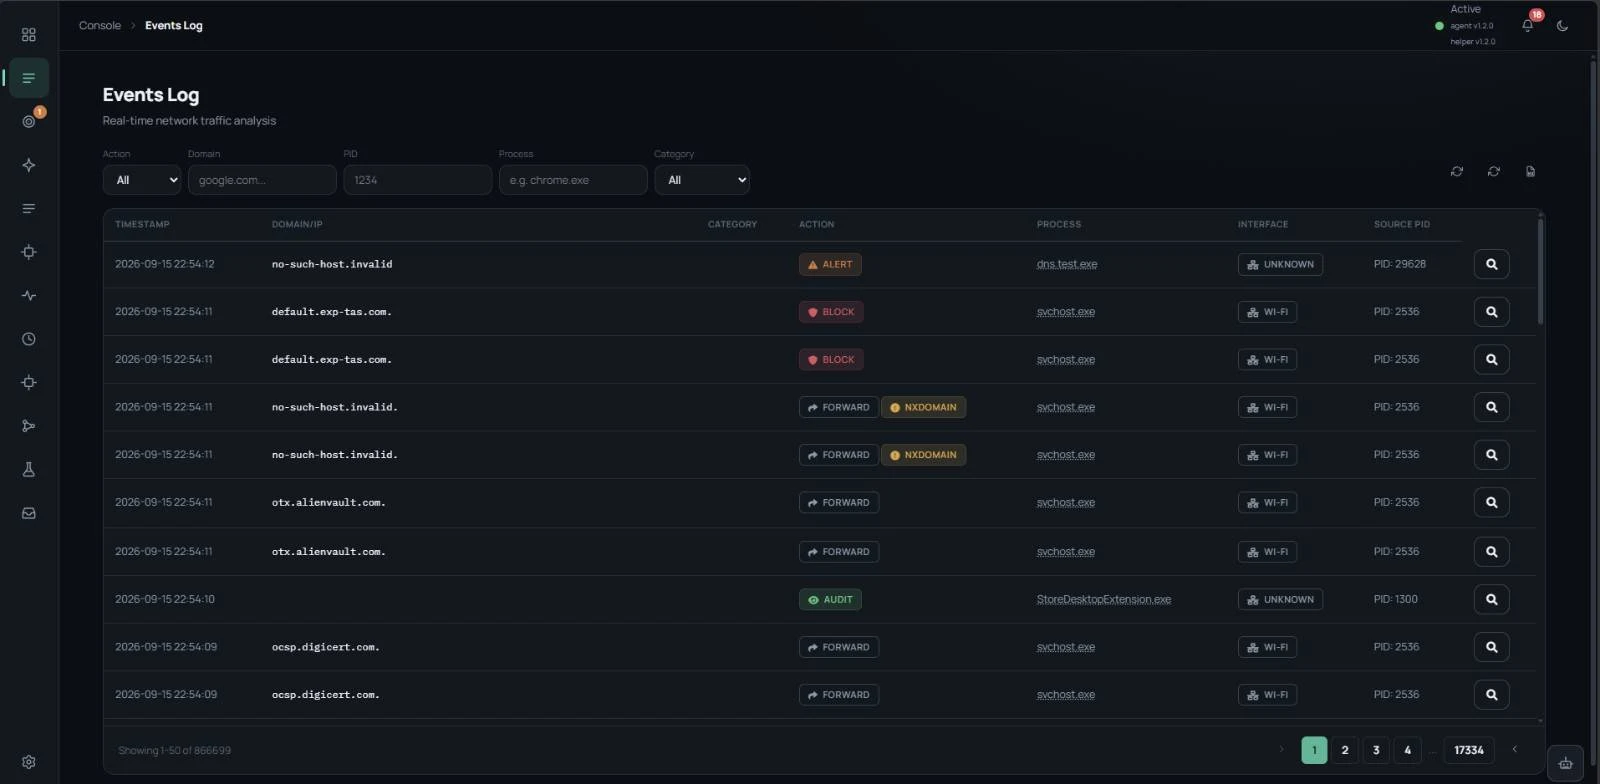
Identifica qué equipos tienen fallos y qué corregir primero. EOL indica el fin del soporte del proveedor; un parche es una actualización que corrige el fallo.
EDR + investigación con IA
Detecta indicios de intrusión, reúne evidencias y obtén una respuesta recomendada. Tú eliges si cada acción espera tu aprobación o se ejecuta de inmediato.
ZTNA nativo
Concede acceso solo al sistema autorizado a una persona verificada desde un equipo seguro. Si el equipo deja de ser seguro, el acceso se bloquea.
Evidencias de auditoría, registro inmutable y riesgo financiero con FAIR / ROSI. La visión técnica, traducida para tomar decisiones.
Desde un fallo hasta el acceso restablecido, con contexto y el nivel de autonomía que defines.
Vulnerabilidad detectada
Un ataque intenta explotarla
dome detecta; la IA explica
Tú apruebas (o actúa el piloto automático)
Equipo aislado; ZTNA revocado
Parche aplicado
Acceso restablecido
Informe de auditoría
03 / UN AGENTE VS. HERRAMIENTAS SEPARADAS
Protección, vulnerabilidades, parches y acceso suelen comprarse por separado. Mira la diferencia en la rutina de tu equipo.
dome · Un agente para protección, vulnerabilidades, parches y acceso.
Separadas · Un agente por herramienta, cada uno con su instalación, actualizaciones y conflictos.
Ganancia · Despliegue más simple y menos carga en los equipos.
dome · Una pantalla con inventario, alertas, fallas y accesos.
Separadas · Una consola por proveedor; el equipo cruza datos a mano.
Ganancia · Menos tiempo cambiando de pantalla y reconstruyendo el contexto.
dome · Detección, investigación con IA y corrección en el mismo flujo.
Separadas · La alerta nace en una herramienta, el parche en otra y el acceso en una tercera.
Ganancia · Respuesta más rápida, sin pasar el caso entre sistemas.
dome · Aprobación humana o piloto automático, configurable por el cliente.
Separadas · Reglas de automatización distintas en cada herramienta.
Ganancia · Una política única, con cada decisión registrada.
dome · Un contrato, precio por endpoint.
Separadas · Varios contratos, renovaciones y modelos de cobro.
Ganancia · Inversión previsible y más fácil de justificar.
dome · Evidencias de protección, correcciones y accesos en un solo lugar.
Separadas · Informes exportados de cada sistema y consolidados a mano.
Ganancia · Rendición de cuentas lista para la dirección y la auditoría.
Comparación de funciones, no de rendimiento. Las ganancias dependen del entorno y del plan; el acceso zero trust está en el plan Complete.
GOBERNANZA DE LA IA
En un entorno corporativo, una automatización mal ejecutada puede ser tan grave como un incidente. Por eso dome deja explícito quién decide qué — y registra cada paso.
Investiga, correlaciona señales, prioriza vulnerabilidades y recomienda respuestas — siempre con evidencias.
Cada acción de respuesta espera tu aprobación — o se ejecuta en piloto automático, si así lo configuras. Por política, por severidad, por entorno.
Cada decisión, humana o automática, queda registrada con las evidencias que la motivaron — lista para auditoría.
Aislar una máquina no es un camino sin retorno: corregido el problema, el acceso se restablece y el historial se conserva.
INTEGRACIONES
Quien ya invirtió en tecnología no va a reemplazar todo de una vez. dome está diseñado para trabajar junto con tu entorno — y las integraciones nativas están en expansión. Cuéntanos tu escenario.
Eventos y veredictos de dome enviados a tu SIEM para correlación central.
Tickets abiertos con contexto: evidencias, máquina afectada y acción recomendada.
La identidad como base del acceso: grupos y cuentas del directorio que ya usas.
Endpoints, servidores y nube bajo el mismo inventario y las mismas políticas.
La IA investiga. Tú apruebas o activas el piloto automático. El agente ejecuta.
El agente detecta un comportamiento sospechoso.
La IA correlaciona señales: C2 comunica con el atacante; DGA genera dominios para ocultar esa comunicación.
Revisas las evidencias y apruebas; o, en piloto automático, dome actúa de inmediato.
Proceso detenido, archivo en cuarentena o equipo aislado.
Identidad verificada con certificado y MFA: más de una prueba de identidad.
El agente comprueba las actualizaciones y la seguridad del equipo.
Conexión cifrada solo al recurso autorizado.
Cada conexión se registra para auditoría.
Acceso al ERP por 14 días, limitado a un equipo autorizado.
Postura verificada en cada conexión.
El acceso caduca en el plazo previsto o cuando el equipo deja de ser seguro.
Se publica una CVE: una vulnerabilidad de seguridad identificada públicamente.
dome contrasta la alerta con el inventario en minutos.
Equipos afectados identificados; parche propuesto.
Apruebas la corrección.
Los equipos sin parche pierden acceso a sistemas sensibles hasta su corrección.
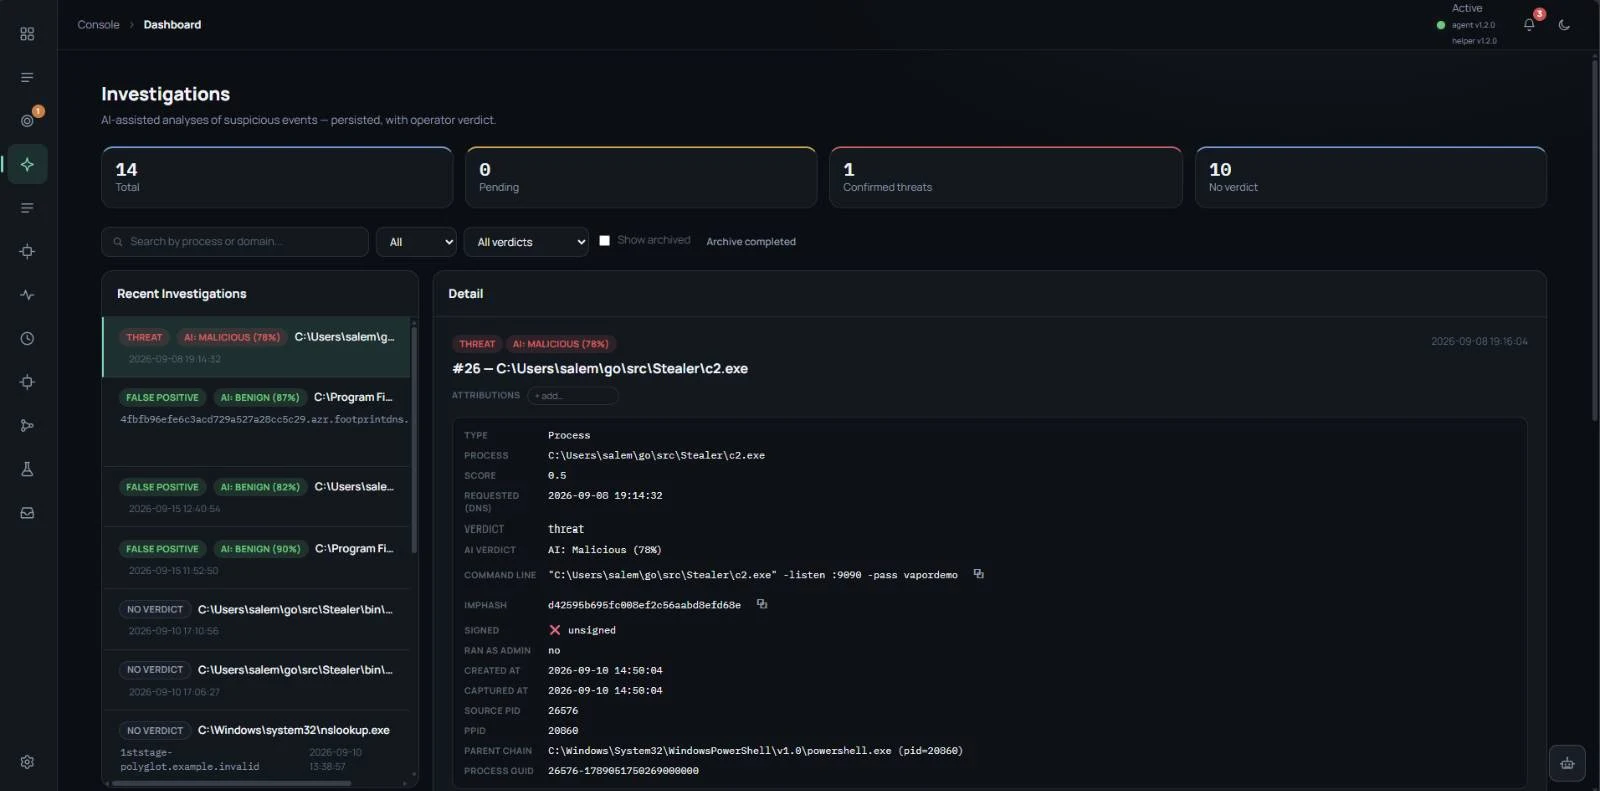
Ejemplo de investigación: proceso sin firma + conexión C2 + acceso a credenciales.
Veredicto: MALICIOSO · 95% de confianza · pendiente de aprobación
SOLUCIONES POR DESAFÍO
Escenarios de uso ilustrativos; los resultados dependen del entorno.
ANTES
Un archivo malicioso pasa desapercibido; horas después, aparece la solicitud de rescate.
DESPUÉS
La IA señala el proceso y la conexión; el equipo aprueba detenerlo antes del cifrado. Fuera del horario laboral, el piloto automático puede actuar sin esperar a nadie.
ANTES
Semanas recopilando incidencias y hojas de cálculo.
DESPUÉS
Los informes reúnen deficiencias y evidencias para facilitar la auditoría.
ANTES
Horas correlacionando registros tras una solicitud de contraseña extraña.
DESPUÉS
La IA identifica el programa, el acceso a los datos del navegador y la conexión; apruebas el aislamiento.
ANTES
Acceso amplio a la red e incidencias por lentitud de la VPN.
DESPUÉS
Identidad y postura verificadas. Solo se puede acceder a la base de datos autorizada.
dome by 33TS / Precios
A partir de 25 endpoints. Elige tu nivel de protección.
Contrato anual. Precios por endpoint/mes.
a partir de
3,00 US$
por endpoint/mes
a partir de
7,00 US$
por endpoint/mes
a partir de
10,00 US$
por endpoint/mes
Presupuesto personalizado
dome MDR operado por 33TS (24×7) · Retención ampliada · Contrato de disponibilidad para respuesta a incidentes de 33TS
Mínimo de 25 endpoints. Los servidores cuentan como 2 endpoints en Protect y Complete. Precios sin impuestos.
ESTIMACIÓN MENSUAL
dome Complete · 100 endpoints facturables
1000,00 US$
Estimación para contratar EDR, gestión de vulnerabilidades, parches y acceso de confianza cero por separado para el mismo número de equipos.
2300,00 US$
Valores base en USD facilitados para esta simulación: EDR US$ 15 + vulnerabilidades US$3 + patch US$ 3 + ZTNA US$10 por usuario remoto. EDR, vulnerabilidades y parches son por equipo/mes. No es un presupuesto de proveedor ni una media de mercado verificada; la equivalencia de funciones depende de los productos contratados.
En dome Complete, ZTNA ya está incluido por endpoint, sin cargos adicionales por usuario remoto.
Sin sorpresas después de firmar. Lo que no está en el precio por endpoint aparece aquí.
Cada equipo que ejecuta el agente. Los servidores cuentan como dos en Protect y Complete, y como uno en Essentials. Mínimo de 25.
Essentials ofrece una prueba de 30 días. Solicita la activación; 33TS confirmará las condiciones.
Solicita a 33TS o a un socio un presupuesto por volumen. Para más de 2.000 endpoints, solicita Enterprise.
Sí. Solicita el contacto de un socio o descubre el programa de distribución.
No. dome MDR operado por 33TS, 24×7, es un complemento contratado por separado.
ZTNA está incluido en Complete por endpoint. US$10 por usuario remoto es solo un supuesto para simular soluciones independientes.
dome by 33TS / Socios
Multiinquilino, facturación mensual por uso e informes de marca blanca.
Gestiona los entornos de varios clientes con una vista unificada.
Registro de oportunidades y márgenes protegidos.
Reúne detección, corrección y acceso en una sola propuesta.
Aseguradoras, corredores, auditores y despachos de abogados.
Conecta a los clientes con una operación de seguridad de 33TS.
Más beneficios en cada nivel
AuthorizedGoldPlatinumSECTORES
Las necesidades de una cadena minorista difieren de las de una institución financiera o una industria. En la conversación de 30 minutos, evaluamos tu escenario específico.
Entornos distribuidos, cientos de equipos y sucursales remotas: visibilidad y respuesta rápida para equipos reducidos.
Protección de endpoints, trazabilidad, control de acceso y evidencias para el cumplimiento.
Disponibilidad, protección de datos y continuidad de los servicios — sin detener la operación.
Muchos terceros accediendo al entorno: acceso temporal, verificado y con expiración automática.
GESTIÓN Y OPERACIÓN
Quien gestiona riesgos necesita justificar inversiones y mostrar resultados. dome entrega los números y los informes para eso — y escala para quien atiende a varias empresas.
Riesgos, vulnerabilidades, incidentes y cumplimiento en una vista lista para la dirección.
Indicadores de cumplimiento con los principales marcos, para auditoría y gestión de riesgos.
Cada cliente separado, gestión centralizada y opción de marca propia.
Plazos de atención definidos en contrato, no promesas genéricas.
dome · un producto de 33TS
En una conversación de 30 minutos, conoce la plataforma y evalúa qué funciones se adaptan a tu equipo.