Menos esforço operacional
Inventário, priorização e investigação em um só lugar: menos horas cruzando planilhas e logs.
um produto 33TS — construído por quem responde a incidentes
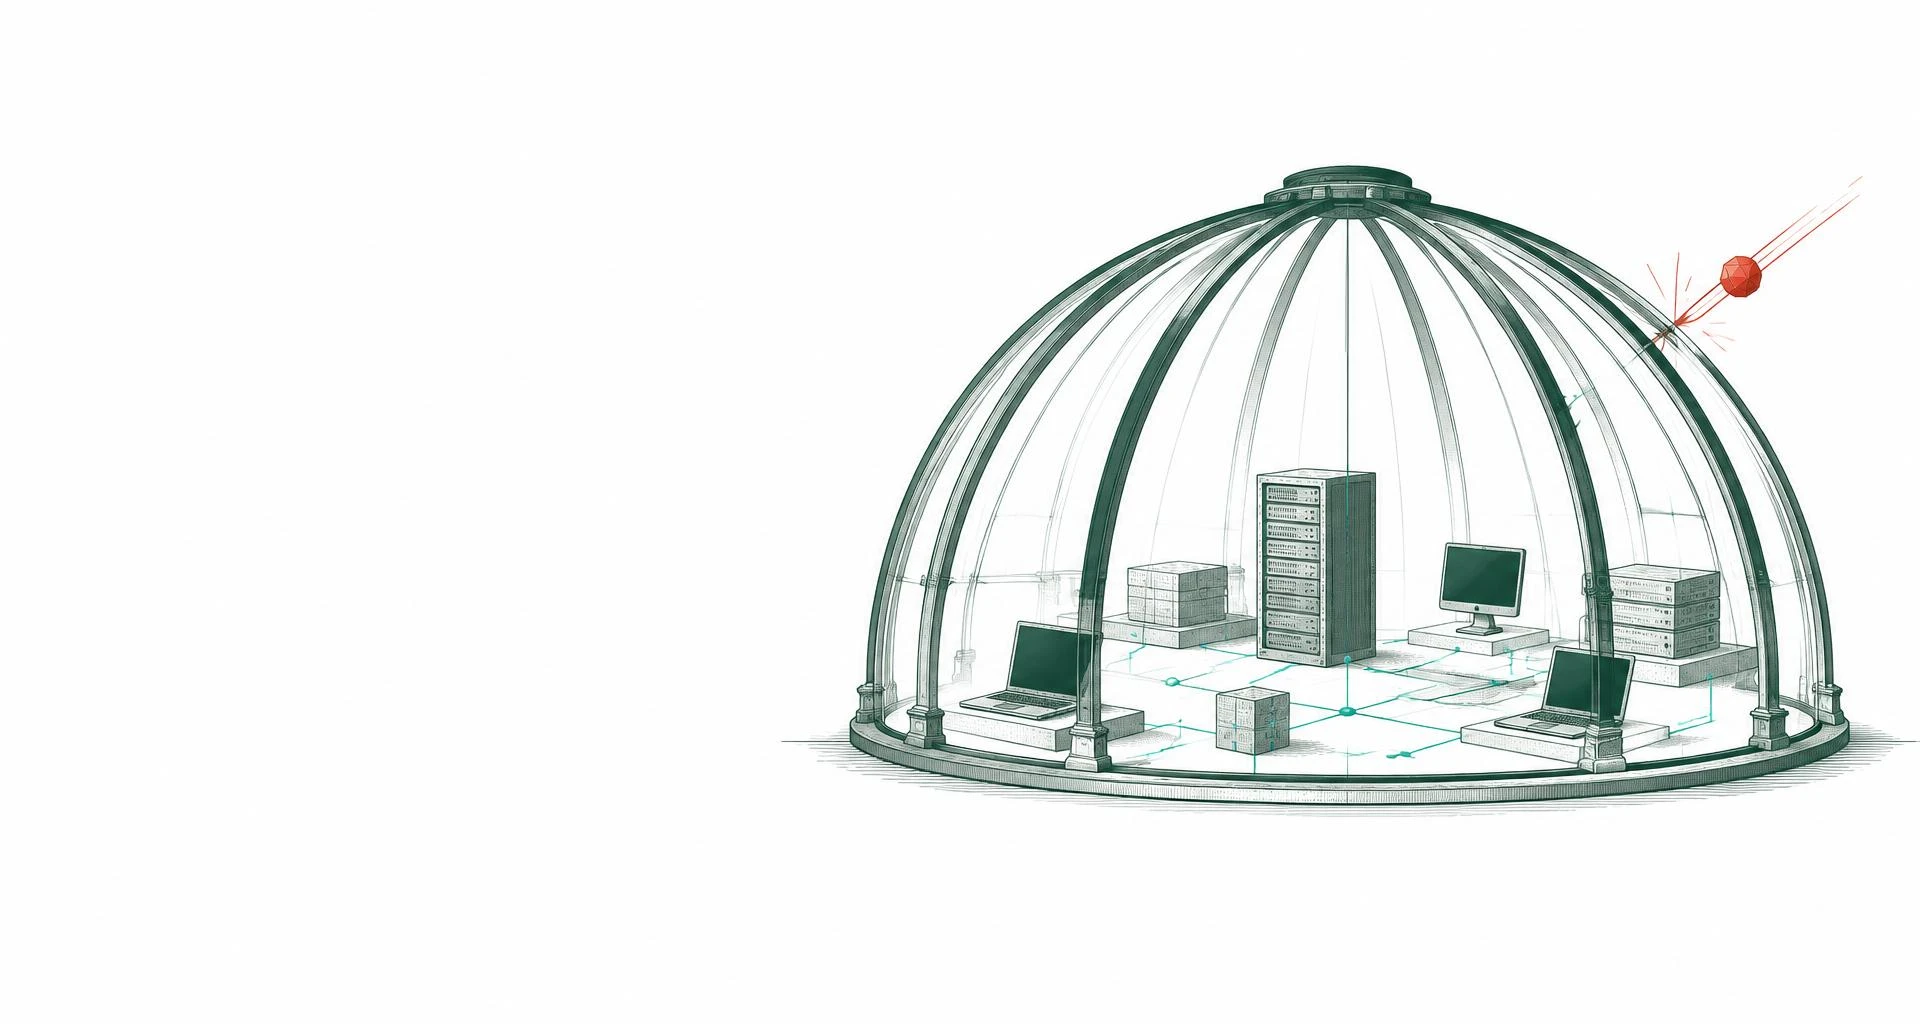
EDR · GESTÃO DE VULNERABILIDADES · ZTNA
Saiba onde estão as falhas, investigue ameaças e controle quem acessa seus sistemas. EDR, vulnerabilidades e zero trust em um único agente.
A IA investiga. Você escolhe: aprovação humana ou piloto automático.
PARA EQUIPES DE TI E SEGURANÇA · A PARTIR DE 25 ENDPOINTS
EXPOSIÇÃO
AMEAÇAS
ACESSO
01 / VISIBILIDADE
Priorize as falhas que importam.
02 / RESPOSTA
Evidências antes da ação.
03 / ACESSO
Apenas o recurso autorizado.
Uma falha no scanner. Um alerta no EDR. Um acesso na VPN. Quando os sinais ficam separados, sua equipe precisa reconstruir a história. O dome reúne esse contexto para apoiar a decisão.
EDR
Scanner de vulnerabilidades
Patch / RMM
VPN / ZTNA
Inventário
Planilha de conformidade
RESULTADOS PARA O NEGÓCIO
No fim do dia, a empresa não quer comprar um EDR ou um ZTNA. Quer reduzir riscos, manter a operação funcionando e justificar o investimento. O dome conecta a tecnologia a esse resultado.
Inventário, priorização e investigação em um só lugar: menos horas cruzando planilhas e logs.
A IA correlaciona sinais e apresenta evidências; a decisão sai em minutos, não em dias.
Um agente e um console no lugar de várias ferramentas, com custo por endpoint claro.
Pendências, evidências e relatórios de auditoria prontos para mostrar resultado à diretoria.
01 / A PLATAFORMA
EDR, gestão de vulnerabilidades e zero trust conectados no mesmo agente. Menos contexto perdido entre ferramentas.
Exposure & Vulnerability Management
Mostra quais máquinas têm falhas e quais corrigir primeiro. EOL é o fim do suporte; patch é a atualização que fecha a falha.
EDR + investigação por IA
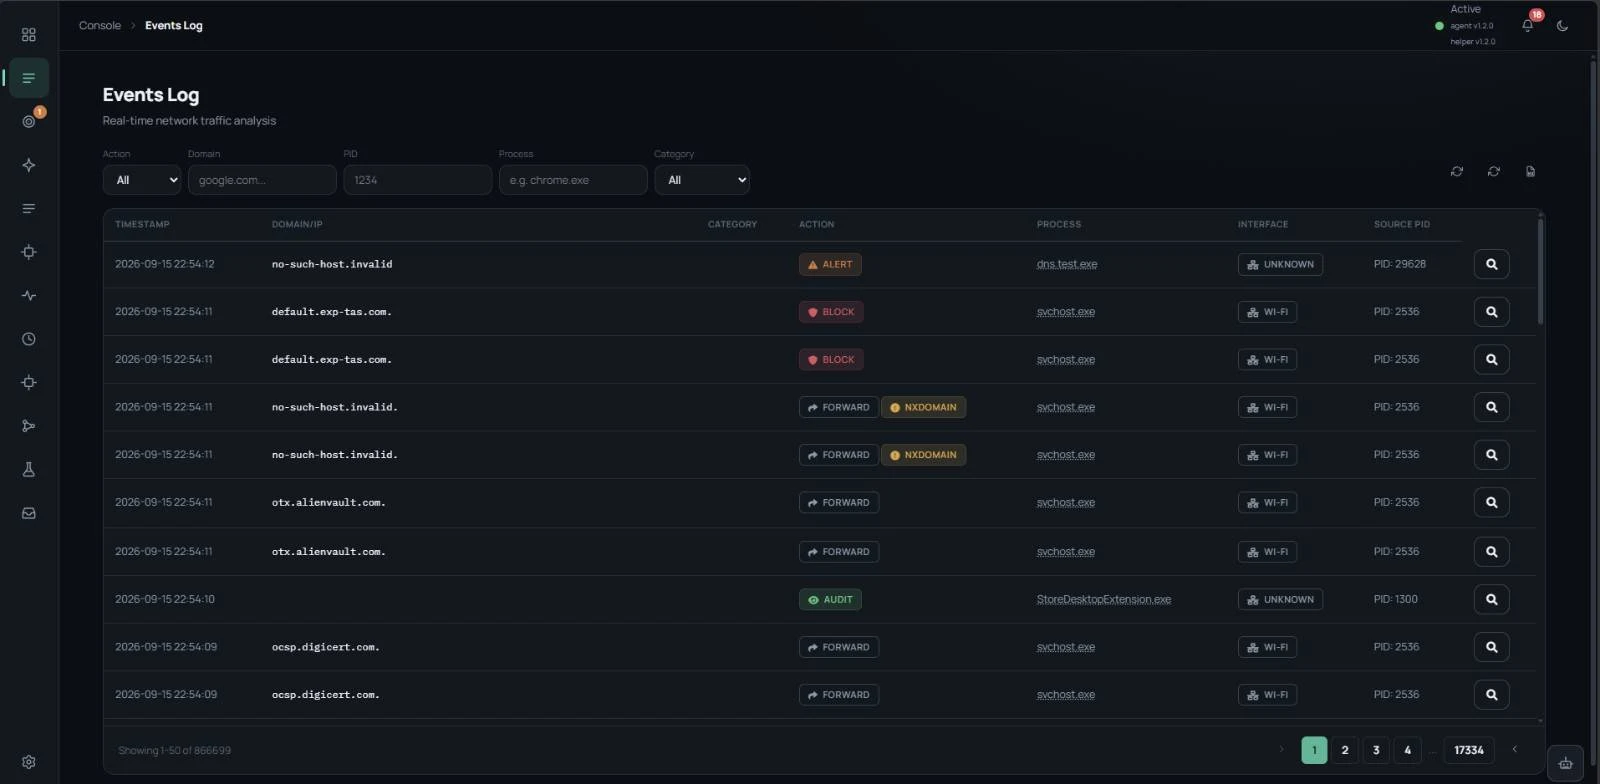
Identifica sinais de invasão, reúne evidências e recomenda a resposta. Você escolhe se cada ação espera sua aprovação ou acontece na hora.
ZTNA nativo
Libera só o sistema autorizado para uma pessoa e uma máquina seguras. Se a máquina deixa de estar segura, o acesso é bloqueado.
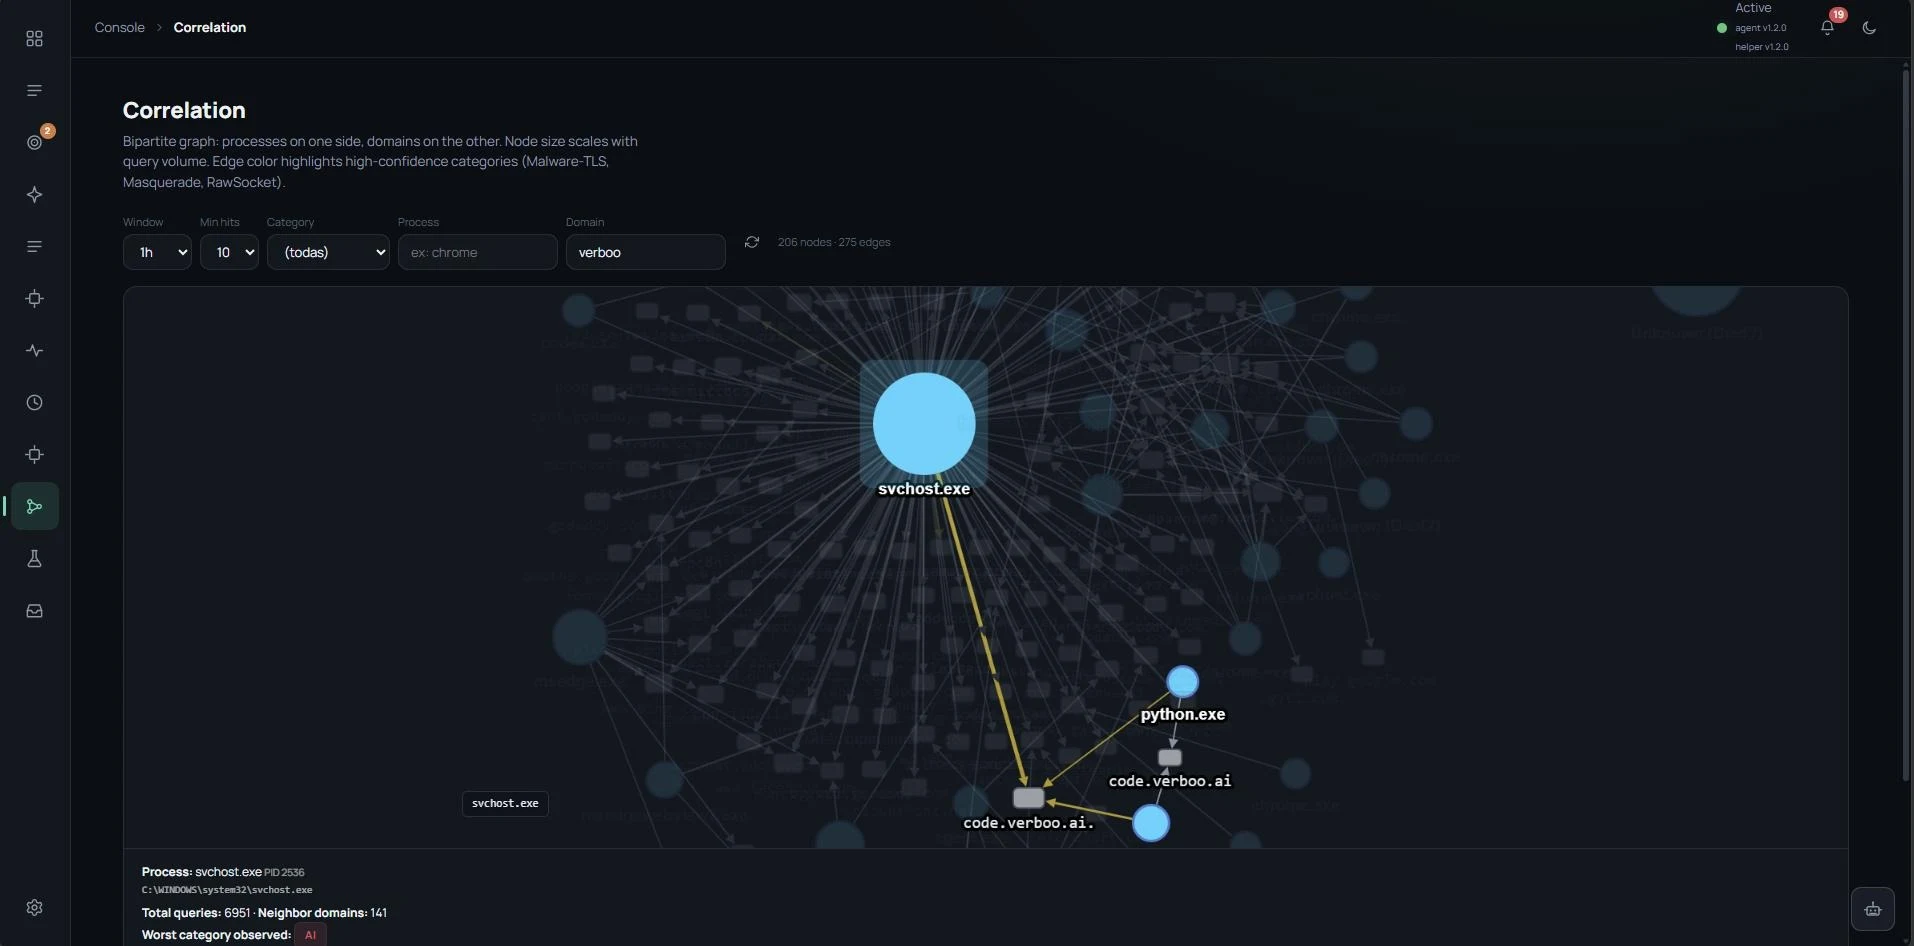
Evidências para auditoria, trilha imutável e risco em dinheiro com FAIR / ROSI. A visão técnica, traduzida para a decisão.
Da falha ao acesso restabelecido, com contexto e o nível de autonomia que você definir.
Vulnerabilidade encontrada
Ataque tenta explorar
dome detecta e a IA explica
Você aprova (ou piloto automático)
Máquina isolada; ZTNA revogado
Patch aplicado
Acesso restabelecido
Relatório de auditoria
03 / UM AGENTE VS. FERRAMENTAS SEPARADAS
Proteção, vulnerabilidades, patches e acesso costumam ser comprados separadamente. Veja a diferença na rotina da sua equipe.
dome · Um agente para proteção, vulnerabilidades, patches e acesso.
Separadas · Um agente por ferramenta, cada um com instalação, atualização e conflitos próprios.
Ganho · Implantação mais simples e menos peso nas máquinas.
dome · Uma tela com inventário, alertas, falhas e acessos.
Separadas · Um console por fornecedor; a equipe cruza informações manualmente.
Ganho · Menos tempo alternando telas e montando o contexto.
dome · Detecção, investigação por IA e correção no mesmo fluxo.
Separadas · O alerta nasce numa ferramenta, o patch em outra e o acesso em uma terceira.
Ganho · Resposta mais rápida, sem repassar o caso entre sistemas.
dome · Aprovação humana ou piloto automático, configurável pelo cliente.
Separadas · Regras de automação diferentes em cada ferramenta.
Ganho · Uma política única e cada decisão registrada.
dome · Um contrato, preço por endpoint.
Separadas · Vários contratos, renovações e modelos de cobrança.
Ganho · Investimento previsível e mais fácil de justificar.
dome · Evidências de proteção, correções e acessos no mesmo lugar.
Separadas · Relatórios exportados de cada sistema e consolidados à mão.
Ganho · Prestação de contas pronta para diretoria e auditoria.
Comparação de funções, não de desempenho. Os ganhos dependem do ambiente e do plano contratado; o acesso zero trust está no plano Complete.
GOVERNANÇA DA IA
Em um ambiente corporativo, uma automação mal executada pode ser tão séria quanto um incidente. Por isso o dome deixa explícito quem decide o quê — e registra cada passo.
Investiga, correlaciona sinais, prioriza vulnerabilidades e recomenda respostas — sempre com evidências.
Cada ação de resposta espera sua aprovação — ou roda em piloto automático, se você configurar assim. Por política, por severidade, por ambiente.
Cada decisão, humana ou automática, fica registrada com as evidências que a motivaram — pronta para auditoria.
Isolar uma máquina não é um caminho sem volta: corrigido o problema, o acesso é restabelecido e o histórico preservado.
INTEGRAÇÕES
Quem já investiu em tecnologia não vai substituir tudo de uma vez. O dome foi desenhado para trabalhar junto com o seu ambiente — e as integrações nativas estão em expansão. Traga o seu cenário.
Eventos e vereditos do dome enviados ao seu SIEM para correlação central.
Abertura de chamados com contexto: evidências, máquina afetada e ação recomendada.
Identidade como base do acesso: grupos e contas do diretório que você já usa.
Endpoints, servidores e nuvem sob o mesmo inventário e as mesmas políticas.
A IA investiga. Você aprova — ou liga o piloto automático. O agente executa.
Agente detecta comportamento suspeito.
IA correlaciona sinais: C2 é comunicação com o invasor; DGA gera domínios para esconder essa comunicação.
Você analisa as evidências e aprova — ou, em piloto automático, o dome age na hora.
Processo encerrado, arquivo em quarentena ou máquina isolada.
Identidade validada com certificado e MFA — mais de uma prova de identidade.
Agente verifica atualizações e segurança da máquina.
Conexão criptografada apenas ao recurso autorizado.
Cada conexão fica registrada para auditoria.
Acesso ao ERP por 14 dias, limitado a uma máquina autorizada.
Postura verificada em cada conexão.
Acesso expira no prazo ou se a máquina deixar de estar segura.
Uma CVE — falha de segurança identificada publicamente — é publicada.
dome cruza o alerta com o inventário em minutos.
Lista as máquinas afetadas e propõe o patch.
Você aprova a correção.
Máquinas sem patch perdem acesso a sistemas sensíveis até corrigir.
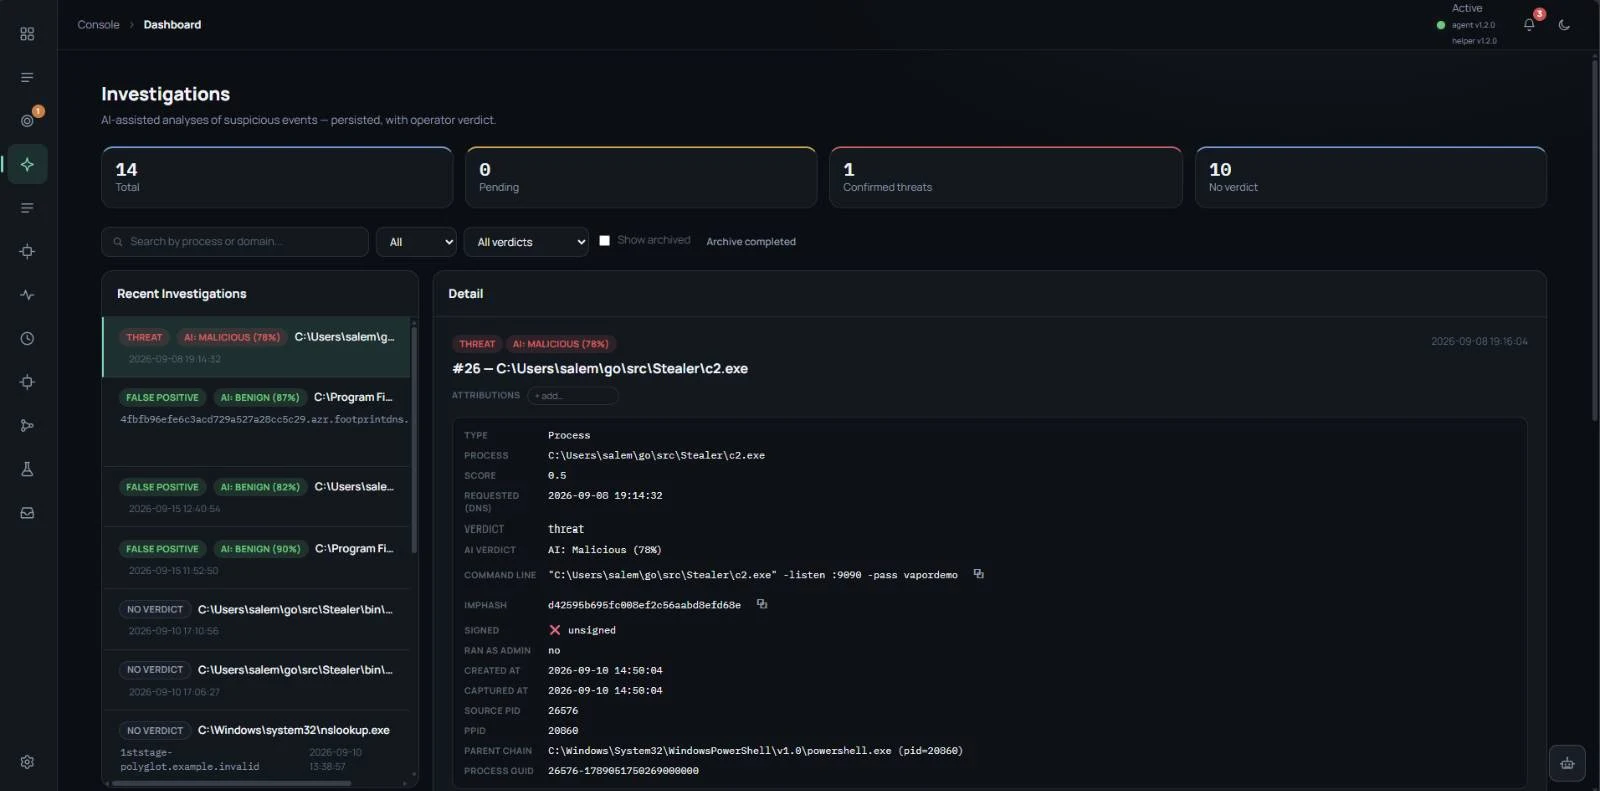
Exemplo de investigação: processo sem assinatura + conexão C2 + leitura de credenciais.
Veredito: MALICIOSO · 95% de confiança · aguardando aprovação
SOLUÇÕES POR DESAFIO
Cenários ilustrativos de uso; resultados dependem do ambiente.
ANTES
Um arquivo malicioso passa despercebido; horas depois, surge o resgate.
DEPOIS
IA identifica o processo e a conexão suspeitos; a equipe aprova o encerramento antes da criptografia. Fora do expediente, o piloto automático pode agir sem esperar ninguém.
ANTES
Semanas reunindo chamados e planilhas.
DEPOIS
Relatório reúne pendências e evidências para apoiar a auditoria.
ANTES
Horas cruzando logs de um pedido estranho de senha.
DEPOIS
IA encontra o programa, a leitura de dados do navegador e a conexão; você aprova isolamento.
ANTES
Rede inteira aberta e chamados sobre lentidão.
DEPOIS
Identidade e postura verificadas. Somente o banco autorizado fica acessível.
dome by 33TS / Preços
A partir de 25 endpoints. Escolha o nível de proteção.
Contrato anual. Valores por endpoint/mês.
a partir de
R$ 17,00
por endpoint/mês
a partir de
R$ 39,00
por endpoint/mês
a partir de
R$ 59,00
por endpoint/mês
Sob consulta
dome MDR operado pela 33TS (24×7) · Retenção estendida · Retainer de resposta a incidentes 33TS
Mínimo de 25 endpoints. Servidores contam como 2 endpoints em Protect e Complete. Preços sem impostos.
ESTIMATIVA MENSAL
dome Complete · 100 endpoints faturáveis
R$ 5.900,00
Estimativa para contratar EDR, gestão de vulnerabilidades, patches e acesso zero trust separadamente, para o mesmo número de máquinas.
Carregando câmbio do dia…
Valores-base em dólar, informados para a simulação: EDR US$ 15 + vulnerabilidades US$ 3 + patch US$ 3 + ZTNA US$ 10 por usuário remoto. EDR, vulnerabilidades e patches são por máquina/mês. Não é cotação de fornecedor nem média de mercado verificada; equivalência de recursos depende dos produtos contratados.
Conversão pelo câmbio de referência do dia (open.er-api.com) ; não é cotação cambial oficial.
No dome Complete, o ZTNA já está incluído por endpoint — sem acrescentar uma cobrança por usuário remoto.
Sem surpresas depois da assinatura. O que não está no preço por endpoint aparece aqui.
Cada computador com agente. Servidores contam como dois endpoints em Protect e Complete; como um no Essentials. Mínimo de 25.
Essentials oferece teste de 30 dias. Solicite o início do teste; as condições de ativação serão confirmadas pela 33TS.
Consulte a 33TS ou um parceiro para uma proposta por volume. Acima de 2.000 endpoints, solicite Enterprise.
Sim. Você pode solicitar contato com um parceiro ou conhecer o programa de canais.
Não. O dome MDR operado pela 33TS, 24×7, é um add-on contratado separadamente.
ZTNA está incluído no Complete por endpoint. O valor de US$ 10 por usuário remoto é apenas a premissa da simulação de soluções separadas.
dome by 33TS / Parceiros
Multi-tenant, cobrança mensal por uso e relatórios white-label.
Opere ambientes de vários clientes com uma visão comum.
Registro de oportunidade e margem protegida.
Leve detecção, correção e acesso em uma proposta só.
Seguradoras, corretoras, auditorias e escritórios de advocacia.
Conecte clientes a uma operação de segurança com a 33TS.
Benefícios crescentes por nível
AuthorizedGoldPlatinumSEGMENTOS
A necessidade de uma rede varejista é diferente da de uma instituição financeira ou de uma indústria. Na conversa de 30 minutos, avaliamos o seu cenário específico.
Ambientes distribuídos, centenas de equipamentos e unidades remotas: visibilidade e resposta rápida para equipes enxutas.
Proteção de endpoints, rastreabilidade, controle de acesso e evidências para conformidade.
Disponibilidade, proteção de dados e continuidade dos serviços — sem parar a operação.
Muitos terceiros acessando o ambiente: acesso temporário, verificado e com expiração automática.
GESTÃO E OPERAÇÃO
Quem administra riscos precisa justificar investimentos e mostrar resultado. O dome entrega os números e os relatórios para isso — e escala para quem atende várias empresas.
Riscos, vulnerabilidades, incidentes e conformidade numa visão pronta para a diretoria.
Indicadores de conformidade com os principais frameworks, para auditoria e gestão de riscos.
Cada cliente separado, gestão centralizada e opção de marca própria.
Prazos de atendimento definidos em contrato, não promessas genéricas.
dome · um produto 33TS
Em uma conversa de 30 minutos, veja a plataforma e avalie quais recursos fazem sentido para sua equipe.